セキュリティ講座 体験ゲーム

TENTOプラス「セキュリティ講座」(12月)のために作ったゲームです。どれもブラウザで遊べます(音が出るものがあります)。「ソースコード」から中身を見て、コピーできます。
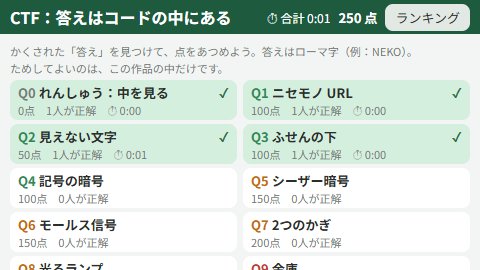
CTF大会(ChatStudy で公開する予定のもの)

CTF:答えはコードの中にあるの画面

CTF:答えはコードの中にある

12問(れんしゅう1問+本番11問)。問題を開いて「スタート」を押すと問いが出て、時間を測り始めます。「コードを見る」で、その問題の HTML・CSS・JavaScript が見られます。答えはハッシュでくらべているので、コードを文字列検索しても答えは見つかりません。

  • ニセモノ URL、見えない文字、暗号(シーザー暗号・モールス信号・2進数)、金庫の番号、ハッシュ
  • ボス問題は、作品をコピーして総当たりのプログラムを書く(テキスト言語に自信がある人向け)
12問・満点2150点 / ここで遊ぶと、ランキング・正解した人数・セーブは動きません(ChatStudy の中だけの機能)

体験ゲーム

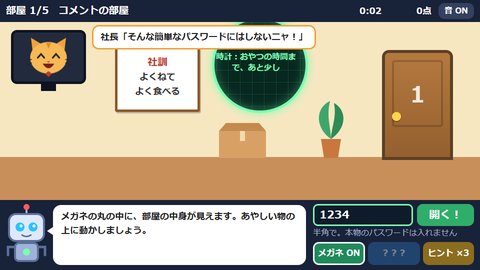
ハッカーの目の画面

1ハッカーの目中をのぞく脱出ゲーム

社長が「完ぺきにかくした」というパスワードを、作品の中身(コード)をのぞいて見つけ、5つの部屋を抜けます。

  • 画面に見えないもの(コメント、背景と同じ色の文字、display:none、プログラムの中の文字)も、中を見れば読める
  • だから、パスワードや大事なことはコードに書かない
はじめての子で 8〜10分 / 操作:クリックと、キーボードでパスワードを入力
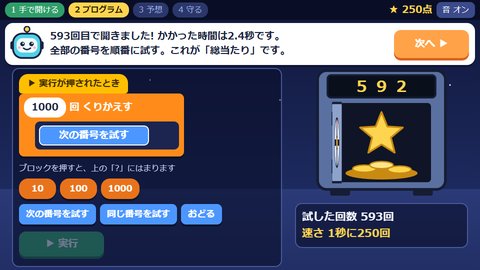
金庫とパスワードの画面

2金庫とパスワード総当たりと守り方

博物館の金庫の弱いところを、ドロボウより先に見つけて直します。手で開ける → プログラムで総当たり → かかる時間の予想 → 守る、の順に進みます。

  • パスワードの強さは「何通りあるか」で決まる。人の手では大変でも、プログラムの総当たりならすぐ
  • 何回も試させない(ロック)と、総当たりは止まる。よく使われるパスワードは、ロックがあってもすぐ当てられる
はじめての子で 8〜9分 / 操作:クリックだけ
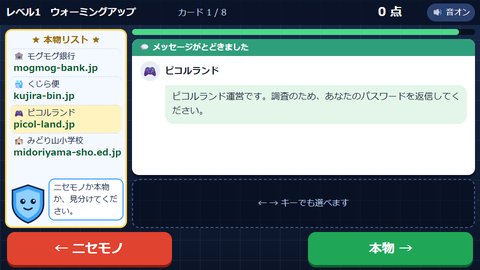
ニセモノ見分け大作戦の画面

3ニセモノ見分け大作戦フィッシングの見分け方

流れてくるメール・メッセージ・ログイン画面を、本物とニセモノに仕分けます。最後はボスと対決して、6つの URL から本物を1つ選びます。

  • 見分ける決め手は URL。1文字ずつ見る(0 と o、1 と l、rn と m、.jp と .net)
  • 急がせる・おどす・パスワードを聞く文は、あやしいサイン
はじめての子で 約8分 / 操作:ボタンか ← → キー
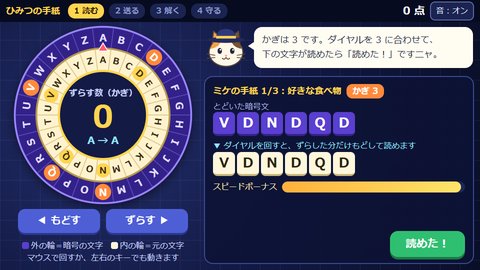
ひみつの手紙の画面

4ひみつの手紙暗号と総当たり

暗号ダイヤルで、仲間とひみつの手紙をやりとりします。敵のロボが総当たりで読もうとしてくるので、最後はかぎを長い合言葉にして守ります。

  • 暗号は「ルール」と「かぎ」でできている。ずらす暗号(シーザー暗号)のかぎは26通りなので、総当たりで読まれる
  • かぎ(パスワード)は、長いほど強い
はじめての子で 8〜9分 / 操作:ダイヤルをマウスで回す(ボタン・矢印キーでも動く)

ゲームに出てくる会社・サービス・URL は、すべてつくりものです。体験ゲームの画面は 960×540 で、ウィンドウの大きさに合わせて縮みます。